

Case Study · Datenschutz & Pseudonymisierung
Kundenanfragen mit KI beantworten, ohne Personendaten preiszugeben
- Bereich
- Datenschutz & sicherer Betrieb
- Szenario
- Kundendienst eines Schweizer KMU (Demo-Daten)
- Technologie
- Node.js, Claude API, AES-256-GCM
- Bereitstellung
- Vertrauenszone in der Schweiz, Freigabe durch Mitarbeitende
Ausgangslage
Im Referenzszenario erhält der Kundendienst eines Schweizer KMU täglich E-Mails, die eine KI vorsortieren und beantworten soll. In diesen Nachrichten stehen Namen, Telefon- und AHV-Nummern, IBAN und Adressen, immer wieder auch Gesundheitsangaben oder religiöse Gründe für einen Terminwunsch. Das Datenschutzgesetz verlangt Datenminimierung und Datenschutz durch Technik, und besonders schützenswerte Daten sollen nicht unnötig zu einem KI-Anbieter gelangen. Gleichzeitig muss die Antwort am Ende wieder korrekt an die richtige Person gehen.
Die Lösung
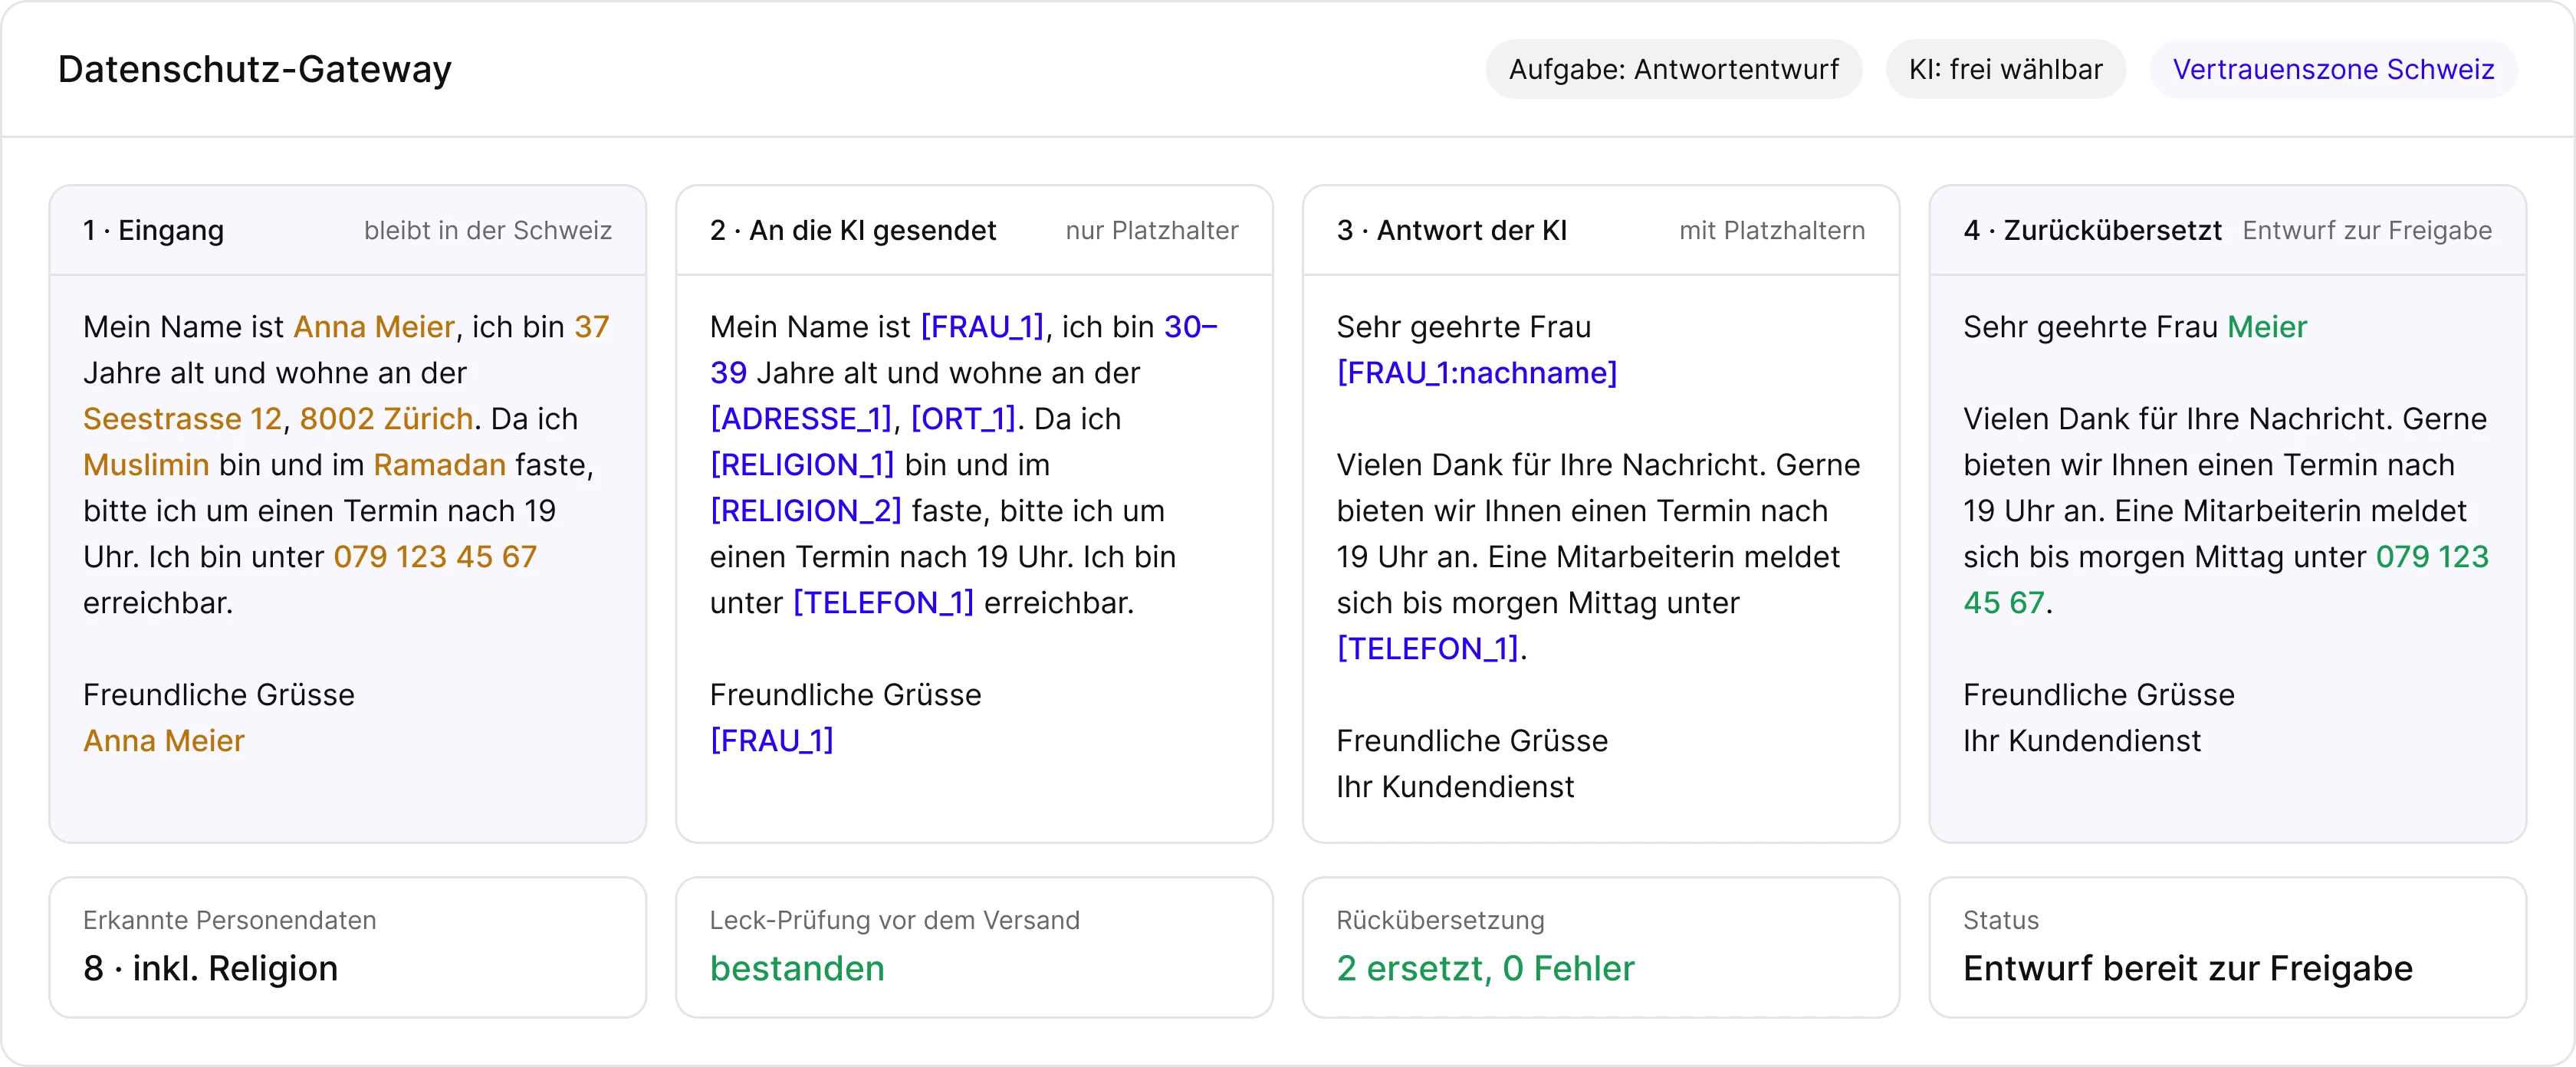
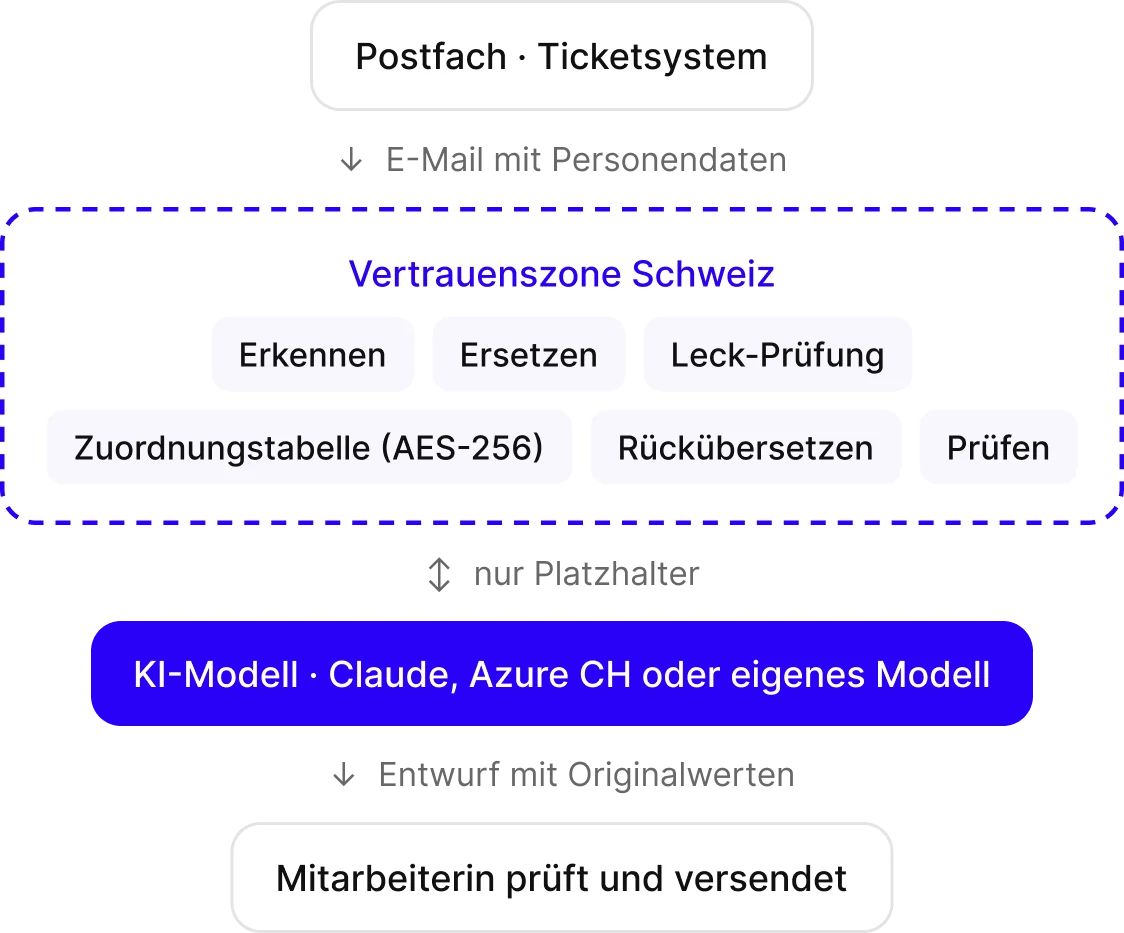
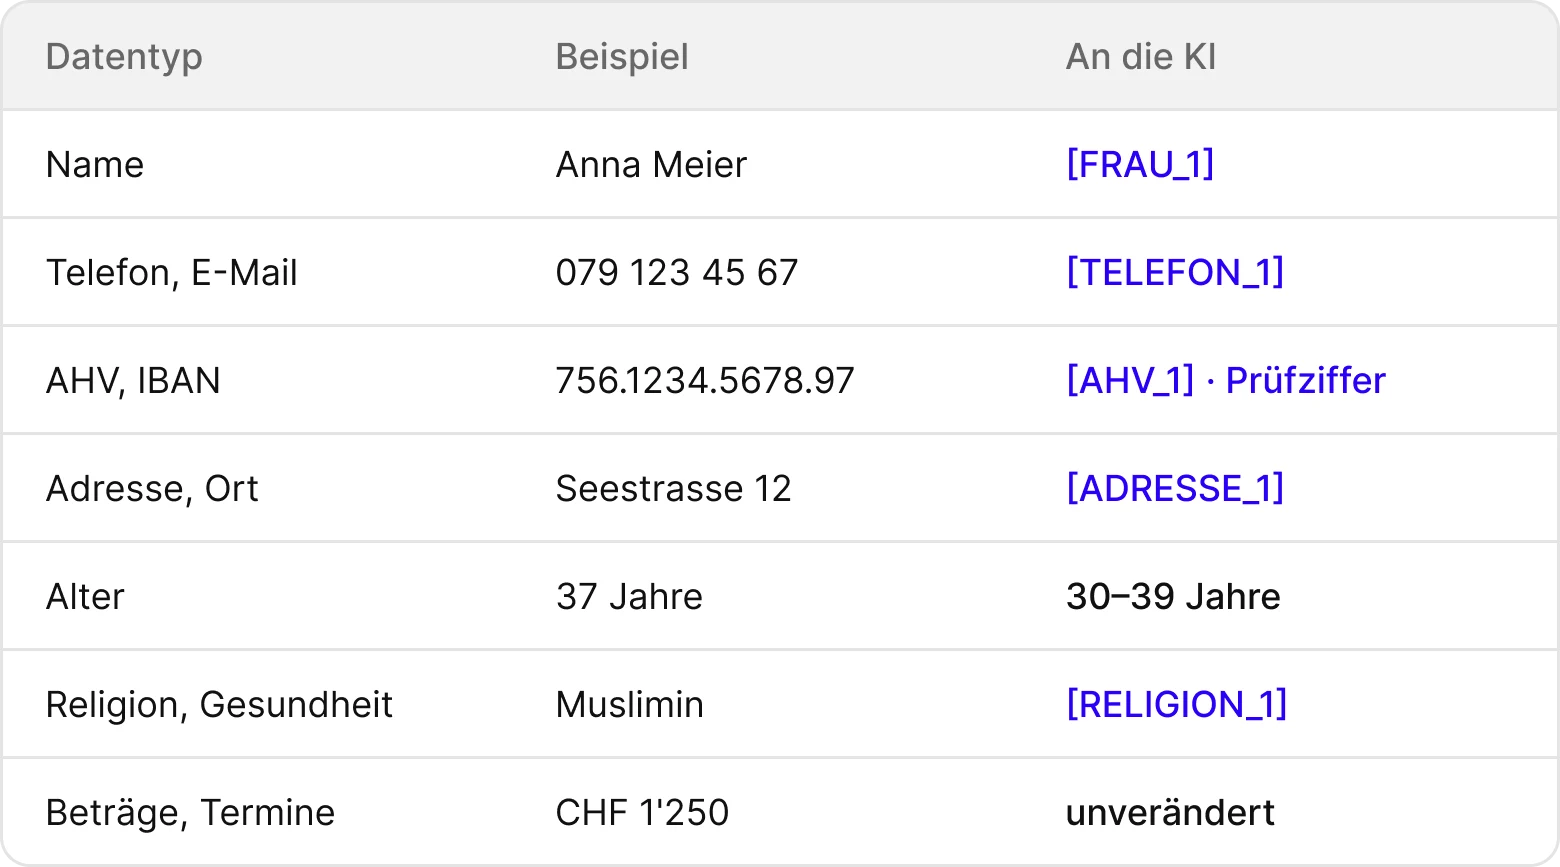
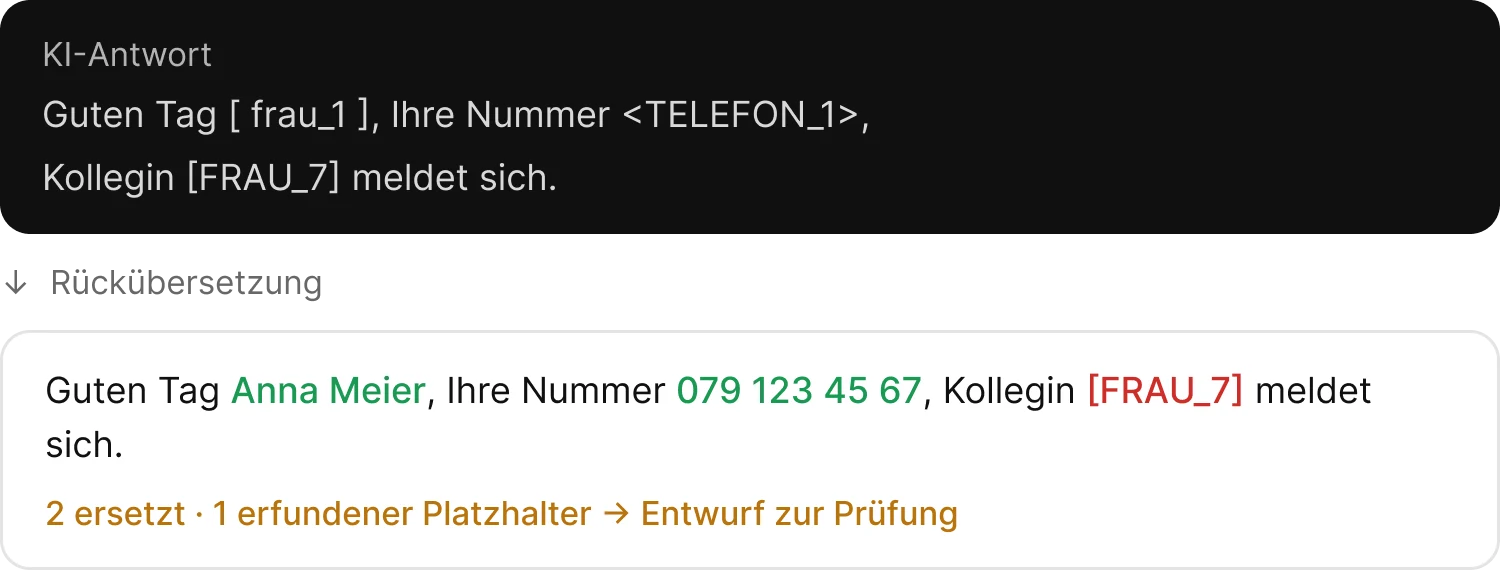
andyou hat ein Datenschutz-Gateway gebaut, das zwischen Postfach und KI sitzt. Es erkennt Personendaten zweistufig: Muster mit Prüfziffern für AHV-Nummer, IBAN und Schweizer Telefonnummern, dazu Regeln für Namen aus Anrede, Signatur und Absender. Alle Schreibweisen einer Person erhalten denselben Platzhalter, das Geschlecht bleibt für die Anrede erhalten. Das Alter wird zur Spanne, Religion und Gesundheit erreichen die KI nur als Kategorie. Die Zuordnungstabelle liegt verschlüsselt in der Schweiz und läuft ab. Nach der KI setzt das Gateway die Originalwerte wieder ein, auch wenn die Antwort gestreamt wird.
Sicherheit & Kontrollen
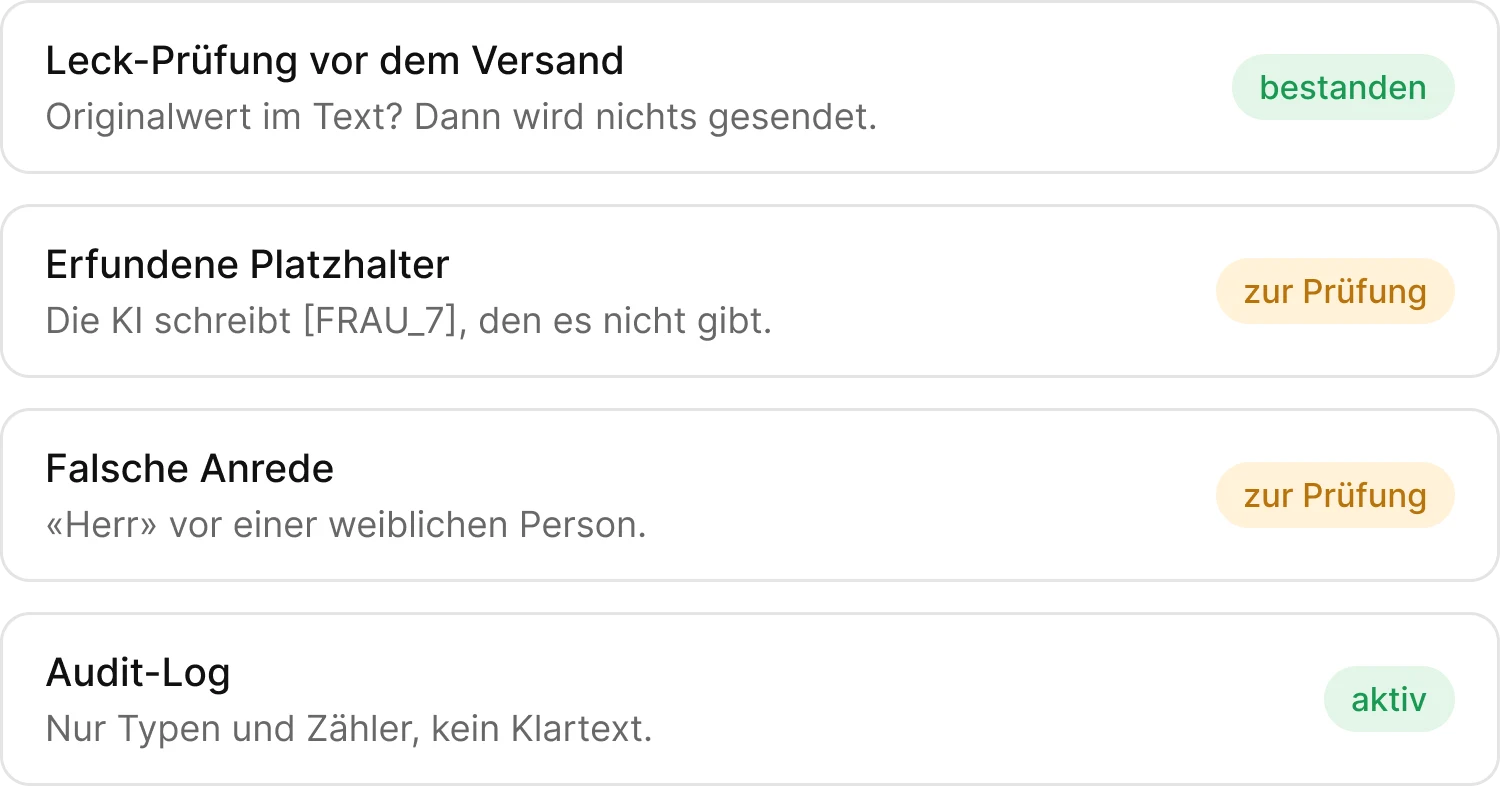
Bevor ein Text zur KI geht, prüft eine zweite, unabhängige Kontrolle, ob noch ein Originalwert oder eine Nummer darin steht. Dann wird nichts gesendet. Auf dem Rückweg erkennt das Gateway, wenn die KI einen Platzhalter erfindet oder eine Anrede nicht zum Geschlecht passt, und markiert den Entwurf zur Prüfung. Zitierte ältere Nachrichten werden gar nicht erst übermittelt. Protokolliert werden nur Datentypen und Zähler, nie Klartext. Jeder Entwurf wird von einer Mitarbeiterin freigegeben.
Ergebnis und Kosten
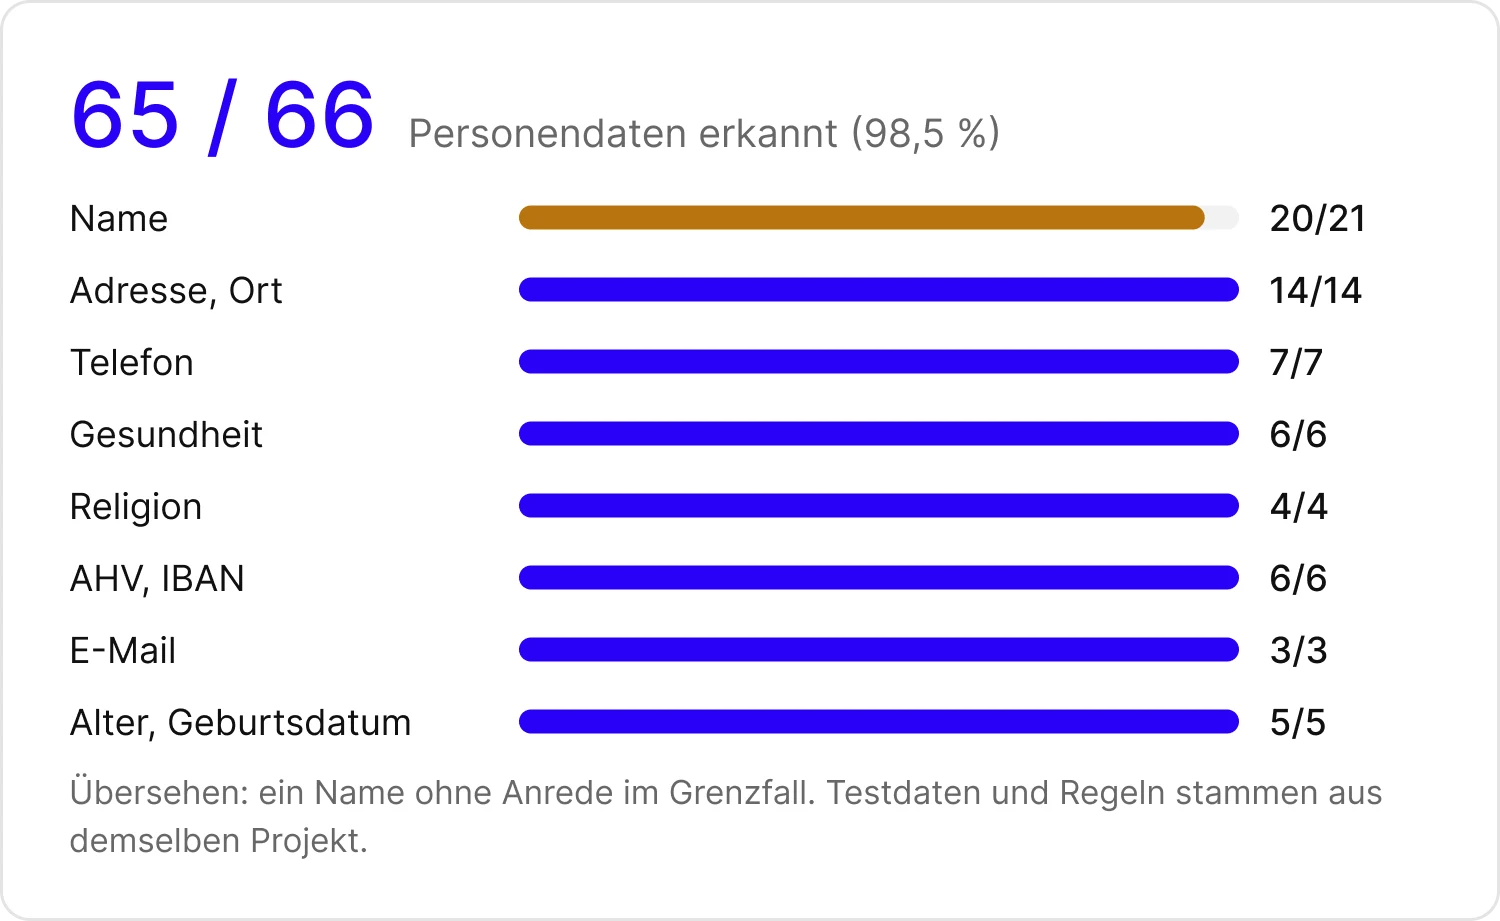
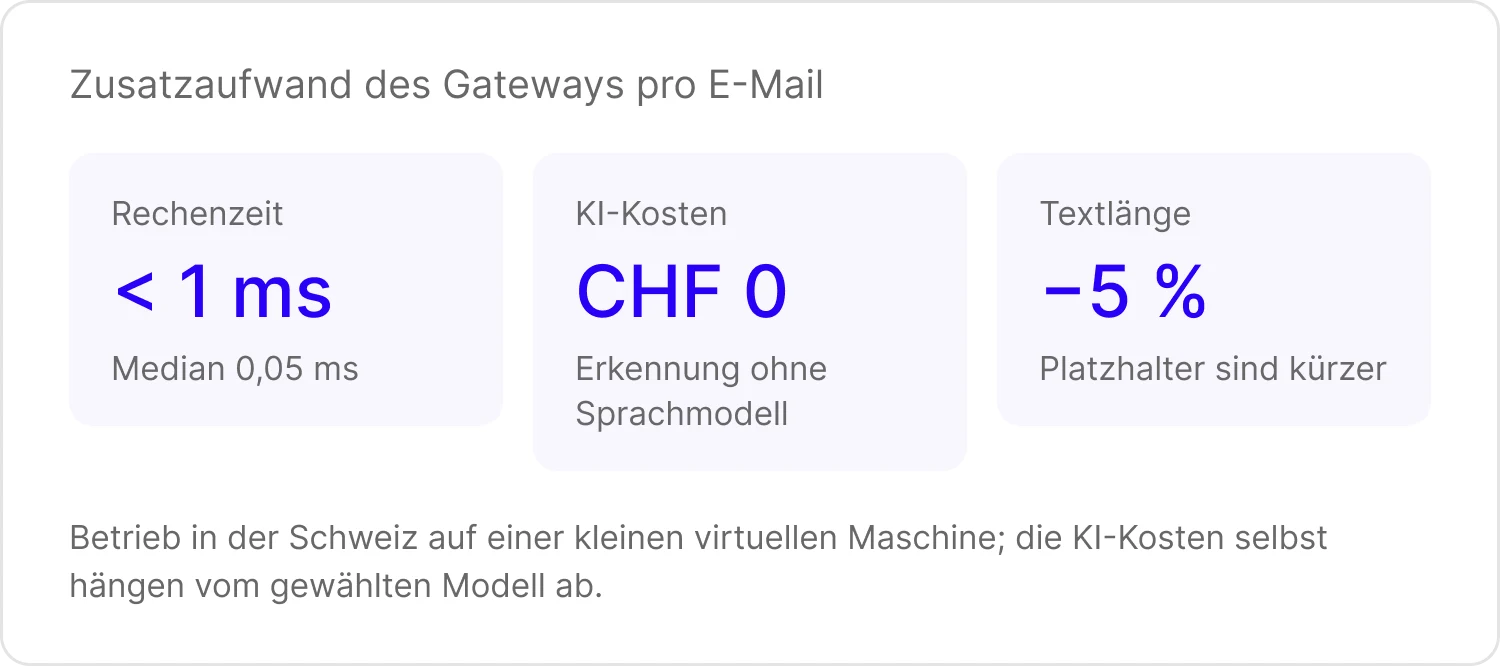
Im Test mit zehn Schweizer E-Mails aus Versicherung, Spitex, HR, Treuhand, Gemeinde, Bank, Handel, Verwaltung und Kanzlei erkannte das Gateway 65 von 66 Personendaten. Übersehen wurde ein Name ohne Anrede in einem bewusst schwierigen Grenzfall; dafür ist im Projekt ein zusätzliches lokales Erkennungsmodell vorgesehen. Alle Platzhalter wurden korrekt zurückübersetzt. Die Erkennung braucht kein Sprachmodell, läuft in deutlich unter einer Millisekunde pro E-Mail und verursacht keine zusätzlichen KI-Kosten. 13 automatisierte Tests sichern Erkennung, Verschlüsselung, Streaming und Freigabe ab.
Technik in Kürze
Das Gateway ist eine schlanke Node.js-Anwendung ohne externe Dienste für die Erkennung. Die Zuordnungstabelle wird mit AES-256-GCM verschlüsselt und läuft nach einer festgelegten Zeit ab. Als KI ist Claude über die Anthropic API angebunden; je nach Risikoklasse lässt sich ein Modell in der Schweiz oder auf eigener Infrastruktur einsetzen. Für den Produktivbetrieb kommen ein lokales Erkennungsmodell für Namen, die Anbindung an Microsoft 365 oder das Ticketsystem und ein Schlüssel im Key-Management dazu.
- Node.js
- Claude API
- AES-256-GCM
- Regex + Prüfziffern
- Streaming
- revDSG
- Hosting Schweiz
- Freigabe durch Menschen
Kundendaten schützen und trotzdem KI nutzen?
Wir prüfen mit Ihren Beispiel-E-Mails, welche Daten wie geschützt werden müssen, und zeigen es Ihnen an einem Proof of Concept.
Projekt besprechen